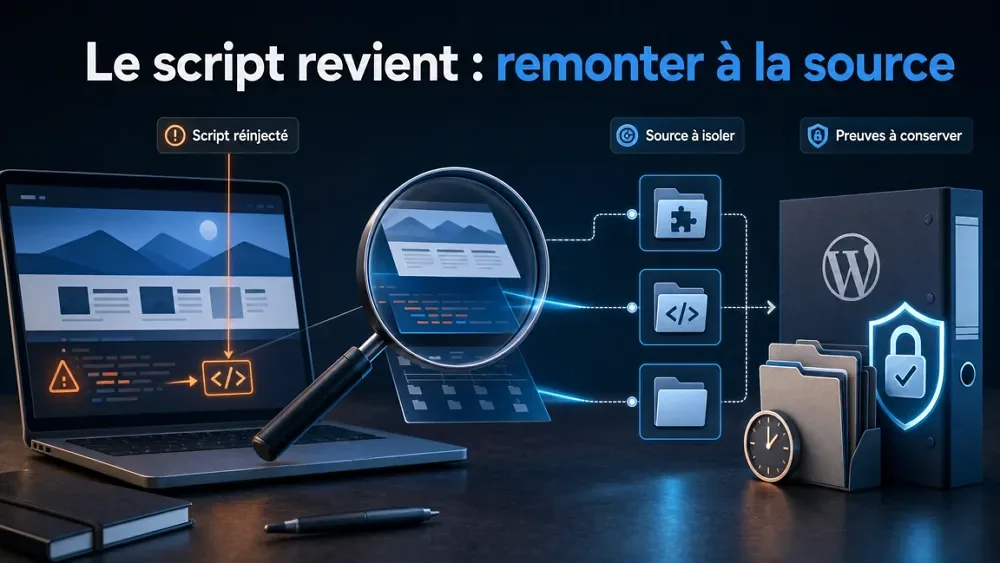
Le script supprimé revient sur votre WordPress Chercher la vraie source
Un script inconnu qui revient peut signaler qu’un accès ou un mécanisme malveillant est encore actif. Gardez les preuves, cherchez le point d’injection et sécurisez les accès avant de supprimer à nouveau la ligne visible.
Vous avez trouvé une balise de script inconnue sur votre site. Vous la supprimez, puis elle revient après une connexion à l’administration, une visite ou quelques heures plus tard. Le risque ne se limite plus à cette ligne de code. Quelque chose peut encore l’ajouter et garder un accès au site. Vos visiteurs restent potentiellement exposés, le site peut être signalé et la confiance peut vite se dégrader.
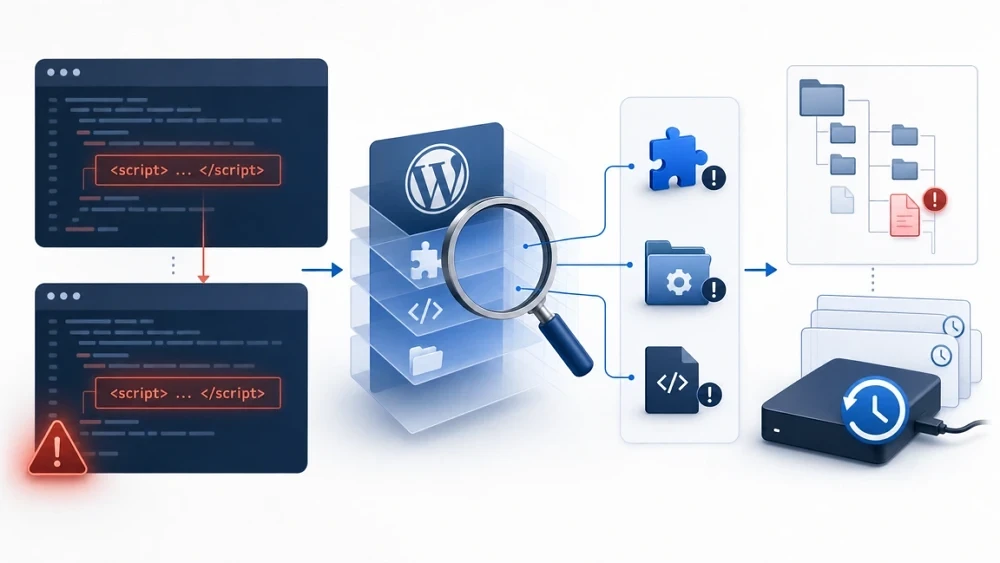
Le script peut être réinjecté par une porte dérobée, c’est-à-dire un accès caché laissé sur le site. Il peut aussi venir du thème, d’une extension, d’un réglage ou d’une donnée enregistrée dans la base de données, où WordPress stocke ses contenus et réglages.
Pourquoi supprimer le script ne suffit pas
La ligne visible dans le code de la page peut être ajoutée par le thème, une extension, un champ de code personnalisé ou une donnée stockée en base. Elle peut aussi venir d’un compte WordPress ou d’un accès à l’hébergement compromis. Retirer la balise sans retirer cet accès ne protège pas le site durablement.
Ne supprimez pas des fichiers au hasard. Notez l’adresse du script, les pages touchées, la date d’apparition et les alertes reçues. Gardez une copie complète des fichiers et de la base dans leur état actuel. Cette copie ne doit pas être remise en ligne telle quelle. Elle aide à comprendre l’infection, à revenir sur une erreur de manipulation et à analyser un éventuel retour.
Quand considérer le site comme compromis
Un script externe inhabituel ne signifie pas toujours que le site a été piraté. Un outil marketing, un module de paiement ou le bandeau de consentement peuvent ajouter du code. En revanche, une adresse qui imite un service connu, du code volontairement illisible ou une balise qui revient sans action de votre part justifient de traiter le site comme compromis jusqu’à vérification.
Supprimer une ligne dans un fichier ou un contenu peut faire disparaître le problème à l’écran. Si le mécanisme qui l’ajoute est encore actif, le script reviendra. Le nettoyage doit donc retirer le point d’injection et fermer le point d’entrée.
Un ordre de nettoyage qui limite les oublis
La priorité est d’empêcher l’attaquant d’agir tout en préservant les éléments utiles à l’activité. Si le site reçoit des commandes, des demandes de devis ou gère un espace client, une restauration trop rapide peut aussi faire disparaître des données récentes. Cette liste donne l’ordre des décisions. Les contrôles techniques sensibles sont à faire vérifier sur un site compromis.
Comment vérifier que le problème est traité
Un site qui s’affiche normalement juste après le nettoyage n’est pas automatiquement sain. Vérifiez à nouveau le code des pages touchées, les comptes d’administration, les fichiers modifiés récemment et les journaux accessibles chez l’hébergeur. Vérifiez aussi les actions automatiques du site, les alertes de sécurité et les erreurs serveur après les changements.
Si Google a identifié un problème de sécurité, consultez le rapport « Problèmes de sécurité » dans Search Console. Il peut indiquer des fichiers suspects. La demande de réexamen intervient après le nettoyage et les vérifications, pas avant. Le délai de retrait d’une alerte ou de retour complet dans les résultats de recherche n’est pas garanti.
Réduire le risque de réinfection
Après une infection, il faut comprendre le point d’entrée probable. Une extension abandonnée, un thème obtenu hors circuit officiel, un mot de passe réutilisé ou un accès à l’hébergement trop large ne se règlent pas avec un simple scan. La prévention doit correspondre au site et à la manière dont l’équipe y accède.
Un script qui réapparaît est un signal à prendre au sérieux, pas un simple problème d’affichage. Conserver une copie, identifier l’injection, retirer les composants compromis, renouveler les accès et contrôler les alertes permet de reprendre la main avec méthode. Si l’origine du script ou l’intégrité des fichiers ne peut pas être confirmée, mieux vaut faire vérifier le site avant de le considérer comme nettoyé.
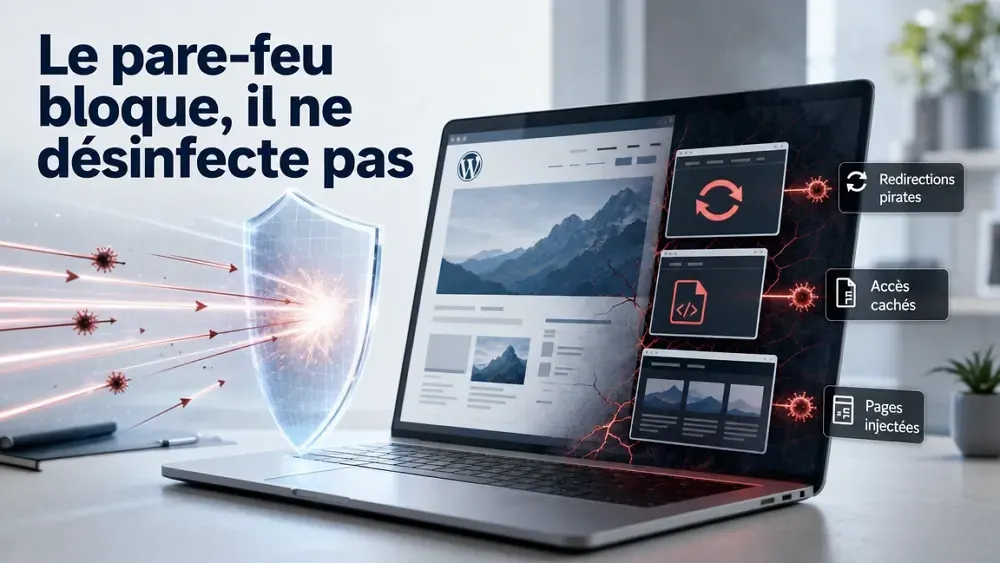
Un pare-feu ne nettoie pas un WordPress déjà compromis
Un pare-feu peut bloquer une nouvelle attaque. Il ne retire pas une redirection pirate, un accès caché ou des pages injectées déjà présentes.
Lire l’article
Correctif PHP appliqué : votre WordPress est-il vraiment hors de danger ?
Un correctif PHP bloque de nouvelles attaques. Il ne dit pas si votre WordPress a déjà été modifié, ni si des accès restent…
Lire l’article
Redirection pirate WordPress : ne nettoyez pas avant d’avoir gardé les preuves
Une redirection pirate peut toucher vos visiteurs sans apparaître sur votre poste. Voici dans quel ordre contenir le risque et nettoyer WordPress.
Lire l’article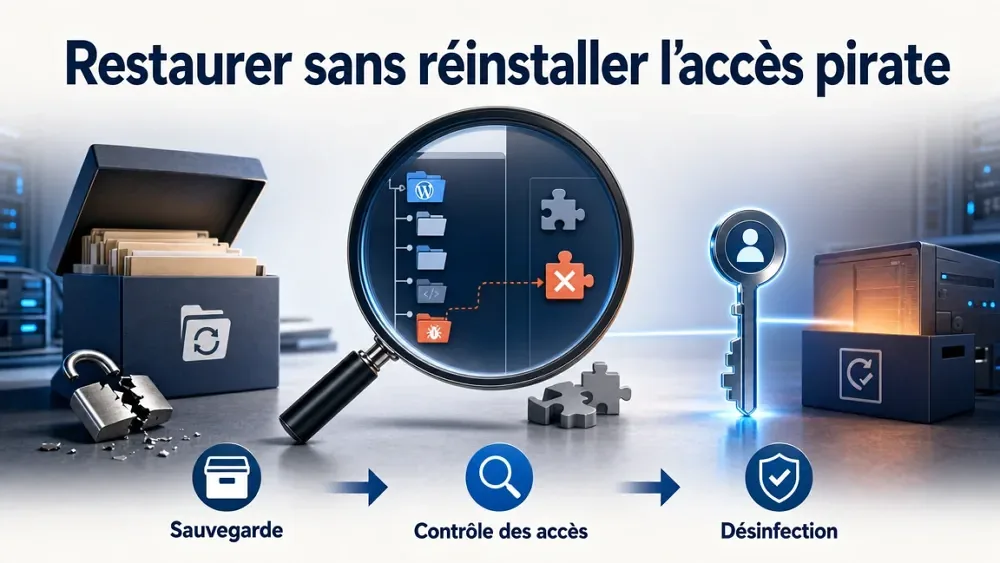
Restaurer un WordPress sans remettre l’accès pirate en ligne
Une sauvegarde peut remettre votre site en ligne, mais aussi rétablir une extension cachée ou un accès pirate. Voici quoi vérifier avant.
Lire l’article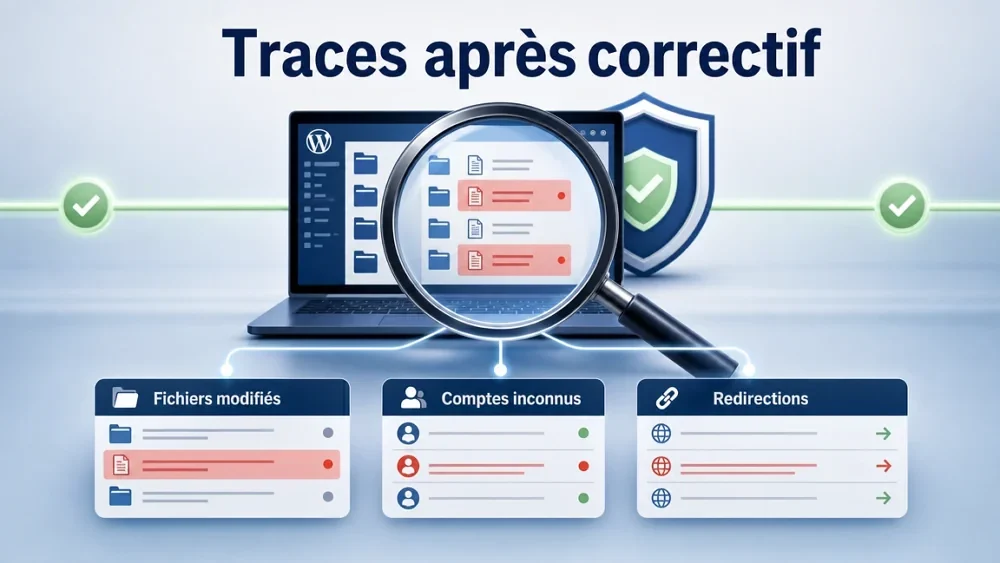
Faille PHP : vérifier si une intrusion a laissé des traces sur votre WordPress
Mettre PHP à jour ferme la faille. Cela ne retire pas un accès, un fichier malveillant ou une redirection déjà laissés sur le…
Lire l’articleBesoin d’un avis clair sur votre site ?
Premier échange clair · Priorités concrètes
Je peux vous aider à comprendre la situation, identifier les points importants et définir une intervention adaptée.
Premier échange gratuit · Sans engagement · Réponse rapide