Un pare-feu ne nettoie pas Un site déjà compromis
Une protection contre les failles peut stopper une nouvelle tentative d’intrusion. Elle ne retire pas automatiquement une redirection pirate, un fichier injecté ou un accès déjà laissé sur votre WordPress.
Votre site semble protégé, pourtant un client est redirigé ailleurs, Google affiche des pages que vous n’avez jamais publiées ou un administrateur inconnu apparaît dans WordPress. Le pare-feu n’a pas forcément échoué : il peut bloquer une nouvelle attaque sans effacer ce qui est déjà installé sur le site.
C’est la différence à retenir. Une protection « virtuelle » ajoute une règle pour empêcher l’exploitation d’une faille connue, sans modifier le plugin ou le thème concerné. Elle vous laisse du temps avant une mise à jour testée. Mais un fichier malveillant, une backdoor — un accès caché qui permet de revenir — ou une redirection injectée doivent être recherchés et retirés à part.
Ce qu’un pare-feu bloque, et ce qu’il laisse en place
Une protection contre les vulnérabilités peut bloquer des tentatives visant des failles connues. C’est utile, notamment quand une mise à jour doit être vérifiée avant d’être installée. L’annonce de Patchstack du 12 novembre 2026 chez Kinsta illustre cette protection. Mais elle ne rend pas sain un site qui a déjà été compromis.
La règle agit sur une tentative qui arrive maintenant. Elle ne peut pas forcément dire si quelqu’un est déjà entré, a modifié un fichier du thème, créé un administrateur ou ajouté des adresses indésirables dans les données enregistrées par le site. La mise à jour ou le retrait du composant vulnérable reste la correction durable. Si des traces sont déjà là, il faut aussi désinfecter le site.
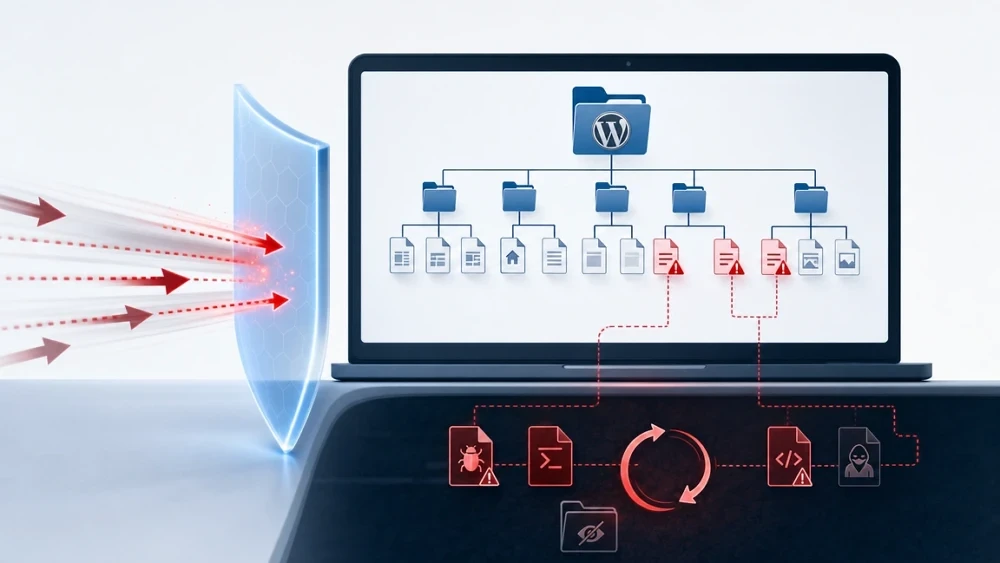
Les signes d’une infection déjà présente
Ne vous fiez pas seulement à la page d’accueil ouverte depuis votre navigateur. Les attaques cherchent souvent à rester discrètes. Google cite notamment du code injecté, des pages ajoutées, du contenu caché et des redirections qui varient selon l’appareil, le navigateur ou la provenance du visiteur.
Supprimer une page spam, désactiver un plugin ou retirer une ligne suspecte peut faire disparaître le symptôme sans fermer la porte d’entrée. Avant toute action irréversible, gardez une copie datée des fichiers et des données enregistrées par le site, même si elle est infectée. Cette copie peut servir à comprendre l’intrusion, comparer les changements et éviter de perdre des données métier pendant le nettoyage.
Les premières décisions qui évitent d’aggraver l’incident
Ne lancez pas une série de manipulations au hasard. Commencez par limiter le risque sans effacer les éléments utiles à l’analyse. Si le site diffuse un malware, redirige ses visiteurs ou expose des données, l’hébergeur peut aider à isoler temporairement l’environnement. Si le site doit rester ouvert, la réponse doit aussi préserver les commandes, les demandes de contact et les accès métier.
Comment vérifier que le nettoyage tient
Un site qui s’affiche à nouveau normalement n’est pas automatiquement sain. Vérifiez que les pages et redirections indésirables ne sont plus servies, que les comptes inconnus ont disparu, que les composants touchés sont mis à jour ou remplacés et que les accès ont été renouvelés après le nettoyage. WordPress.org recommande notamment de changer les mots de passe une seconde fois une fois le site nettoyé.
Si des pages pirates ont été indexées ou si le site a reçu une alerte de sécurité, le nettoyage technique n’est qu’une étape. Contrôlez les rapports dans l’outil de suivi de Google, Search Console, retirez les contenus compromis et laissez les moteurs revisiter les adresses corrigées. Une demande de réexamen peut être nécessaire selon l’alerte. Personne ne peut promettre un délai précis de retour à la normale dans les résultats de recherche.
Réduire le risque sans croire à une protection magique
Un pare-feu applicatif — une protection qui filtre certaines requêtes vers le site — ou une protection contre les vulnérabilités apporte une couche utile. Il complète une maintenance suivie, il ne la remplace pas. La prévention repose aussi sur des composants maintenus, des sauvegardes vérifiées, des accès limités et une surveillance des comportements anormaux.
Il ne s’agit pas de choisir entre pare-feu et désinfection. Sur un site sain, la protection contre des exploitations connues réduit le risque pendant la maintenance. Si des traces existent déjà, traitez la situation comme une compromission : préservez les éléments utiles, cherchez l’origine, nettoyez, renouvelez les accès et vérifiez ce qui est réellement revenu à la normale.
Correctif PHP appliqué : votre WordPress est-il vraiment hors de danger ?
Un correctif PHP bloque de nouvelles attaques. Il ne dit pas si votre WordPress a déjà été modifié, ni si des accès restent…
Lire l’article
Un script inconnu revient sur votre WordPress : cherchez la source
Un script injecté peut réapparaître après sa suppression. Gardez les preuves, cherchez la source et évitez une réinfection WordPress.
Lire l’article
Redirection pirate WordPress : ne nettoyez pas avant d’avoir gardé les preuves
Une redirection pirate peut toucher vos visiteurs sans apparaître sur votre poste. Voici dans quel ordre contenir le risque et nettoyer WordPress.
Lire l’article
Restaurer un WordPress sans remettre l’accès pirate en ligne
Une sauvegarde peut remettre votre site en ligne, mais aussi rétablir une extension cachée ou un accès pirate. Voici quoi vérifier avant.
Lire l’article
Faille PHP : vérifier si une intrusion a laissé des traces sur votre WordPress
Mettre PHP à jour ferme la faille. Cela ne retire pas un accès, un fichier malveillant ou une redirection déjà laissés sur le…
Lire l’articleBesoin d’un avis clair sur votre site ?
Premier échange clair · Priorités concrètes
Je peux vous aider à comprendre la situation, identifier les points importants et définir une intervention adaptée.
Premier échange gratuit · Sans engagement · Réponse rapide