Restaurer un WordPress sans réinstaller le pirate Vérifier avant de remettre en ligne
Une sauvegarde peut remettre votre site en ligne. Restaurée trop vite, elle peut aussi laisser revenir une extension cachée, un compte pirate ou un accès compromis. Voici les contrôles à faire avant de relancer l’activité.
Quand un site est piraté, restaurer une sauvegarde semble être la solution la plus simple. On remet le site en ligne et l’activité repart. Mais une restauration ne ferme pas, à elle seule, les accès utilisés pendant l’intrusion. Elle peut aussi remettre en place des fichiers ou des réglages compromis.
C’est le risque à éviter : un site qui paraît réparé, puis qui recrée des comptes pirates, redirige des visiteurs ou retombe sous contrôle de l’attaquant. Le 29 octobre 2026, TeamUpdraft a mis à jour ses consignes après un incident impliquant UpdraftCentral. L’éditeur indique que des extensions installées pendant l’intrusion pouvaient rester en place et créer ensuite de nouveaux comptes administrateurs, même après la déconnexion du service. Avant de restaurer, il faut donc savoir ce que contient la sauvegarde et quels accès doivent être révoqués autour du site.
Pourquoi restaurer trop vite peut laisser le pirate revenir
Une sauvegarde remet les fichiers et la base de données dans un état antérieur. Elle ne désinfecte pas le site. Si un pirate a obtenu un mot de passe, une clé utilisée pour se connecter à un service externe ou un accès à l’hébergement, cet accès peut rester valable après la restauration.
Ne vous fiez pas uniquement à l’administration WordPress. Une extension ajoutée par un attaquant peut ne pas apparaître dans la liste habituelle. Un mu-plugin est une extension chargée automatiquement par WordPress ; elle peut être placée dans un dossier séparé. Il faut donc vérifier les fichiers, les comptes et les accès liés au site, pas seulement constater que les pages s’affichent à nouveau.
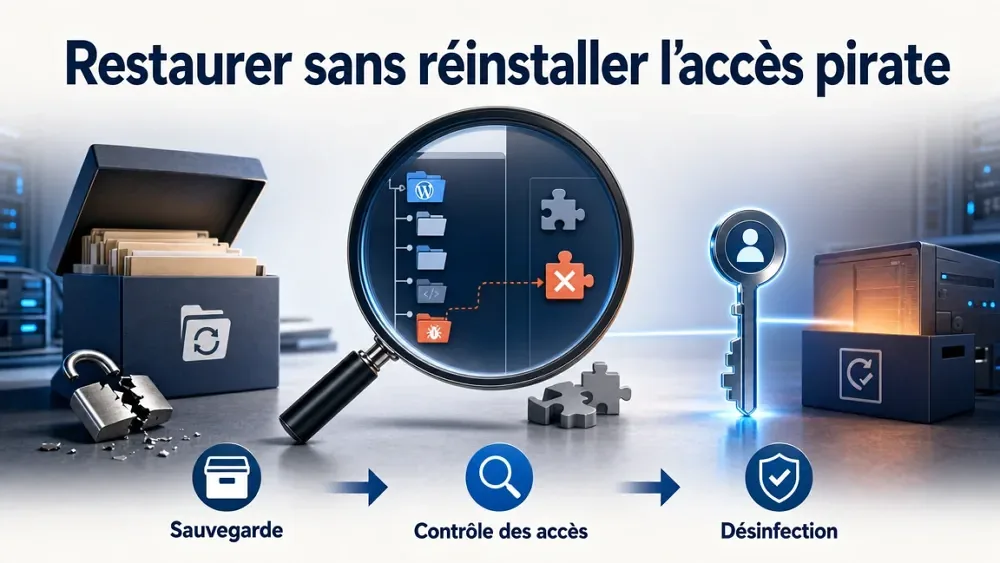
Choisir une sauvegarde qui ne remet pas le problème en ligne
La première question n’est pas « quelle est la dernière sauvegarde disponible ? ». C’est : « de quand date le premier signe fiable de compromission ? ». Une sauvegarde créée après ce moment peut déjà contenir le code, le compte ou le réglage indésirable. Gardez une copie de l’état actuel avant toute manipulation. Elle peut aider à comprendre l’intrusion, préserver des données récentes et comparer ce qui a changé.
Ne réimportez pas une sauvegarde complète sans tri si vous ne connaissez pas la date d’entrée de l’attaque. Une restauration peut être la bonne décision, mais une sauvegarde est un point de départ à contrôler, pas une preuve qu’elle est propre. Si le site traite des commandes ou des données clients, préservez aussi les données récentes avant la bascule.
Fermer les accès avant de remettre le site en ligne
Avant de restaurer, ou juste après une restauration réalisée dans un environnement isolé, traitez ce qui peut permettre à l’attaquant de revenir. Commencez par les comptes WordPress, puis les extensions et les fichiers inconnus. Vérifiez aussi les accès à l’hébergement, au nom de domaine, aux boîtes e-mail et au service de sauvegarde. Un mot de passe réutilisé ou une clé de connexion conservée peut suffire à annuler le nettoyage et à mettre de nouveau en danger les commandes, les données clients et la confiance des visiteurs.
Vérifier le site avant de le déclarer rétabli
Un site à nouveau accessible n’est pas forcément assaini. Avant la remise en ligne complète, vérifiez les parcours qui comptent : affichage des pages, formulaires, connexion, panier et paiement pour une boutique. Regardez aussi Search Console et recherchez site:votredomaine.tld pour repérer des pages ou des titres qui ne correspondent pas à votre activité. Google recommande ce contrôle pour détecter du contenu inattendu indexé sur un site compromis.
Le retour de la visibilité dans Google n’est pas immédiat et ne dépend pas seulement du nettoyage. Des pages pirates, du contenu caché ou des redirections peuvent avoir été détectés. Il faut laisser aux moteurs le temps de revoir les pages corrigées. Ne masquez pas le problème avec des redirections générales ou un blocage temporaire de l’exploration : supprimez la cause et vérifiez que les URL concernées répondent correctement.
Ne pas faire de la sauvegarde votre seule défense
Une sauvegarde reste indispensable, mais elle ne suffit pas. Gardez des sauvegardes séparées du serveur, vérifiez régulièrement qu’elles se restaurent, limitez les comptes administrateur et supprimez les extensions abandonnées ou inutiles. Google recommande aussi de surveiller Search Console, les pages indexées et les messages de sécurité : ce sont parfois les premiers signaux visibles d’un problème.
Après une intrusion, restaurer vite est compréhensible. Restaurer sans vérifier peut pourtant faire perdre encore plus de temps. La priorité est de retrouver une base saine, de fermer les accès compromis et de remettre le site en ligne avec des contrôles adaptés à son activité. Si vous doutez de la date de l’intrusion ou du contenu d’une sauvegarde, évitez les suppressions au hasard : préservez les éléments utiles et faites analyser le site avant la bascule.
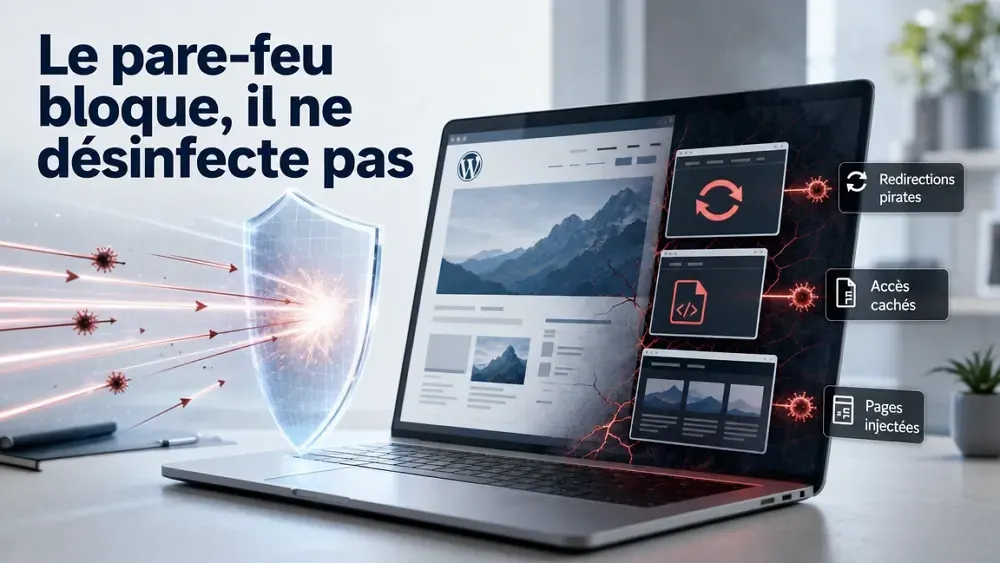
Un pare-feu ne nettoie pas un WordPress déjà compromis
Un pare-feu peut bloquer une nouvelle attaque. Il ne retire pas une redirection pirate, un accès caché ou des pages injectées déjà présentes.
Lire l’article
Correctif PHP appliqué : votre WordPress est-il vraiment hors de danger ?
Un correctif PHP bloque de nouvelles attaques. Il ne dit pas si votre WordPress a déjà été modifié, ni si des accès restent…
Lire l’article
Un script inconnu revient sur votre WordPress : cherchez la source
Un script injecté peut réapparaître après sa suppression. Gardez les preuves, cherchez la source et évitez une réinfection WordPress.
Lire l’article
Redirection pirate WordPress : ne nettoyez pas avant d’avoir gardé les preuves
Une redirection pirate peut toucher vos visiteurs sans apparaître sur votre poste. Voici dans quel ordre contenir le risque et nettoyer WordPress.
Lire l’article
Faille PHP : vérifier si une intrusion a laissé des traces sur votre WordPress
Mettre PHP à jour ferme la faille. Cela ne retire pas un accès, un fichier malveillant ou une redirection déjà laissés sur le…
Lire l’articleBesoin d’un avis clair sur votre site ?
Premier échange clair · Priorités concrètes
Je peux vous aider à comprendre la situation, identifier les points importants et définir une intervention adaptée.
Premier échange gratuit · Sans engagement · Réponse rapide