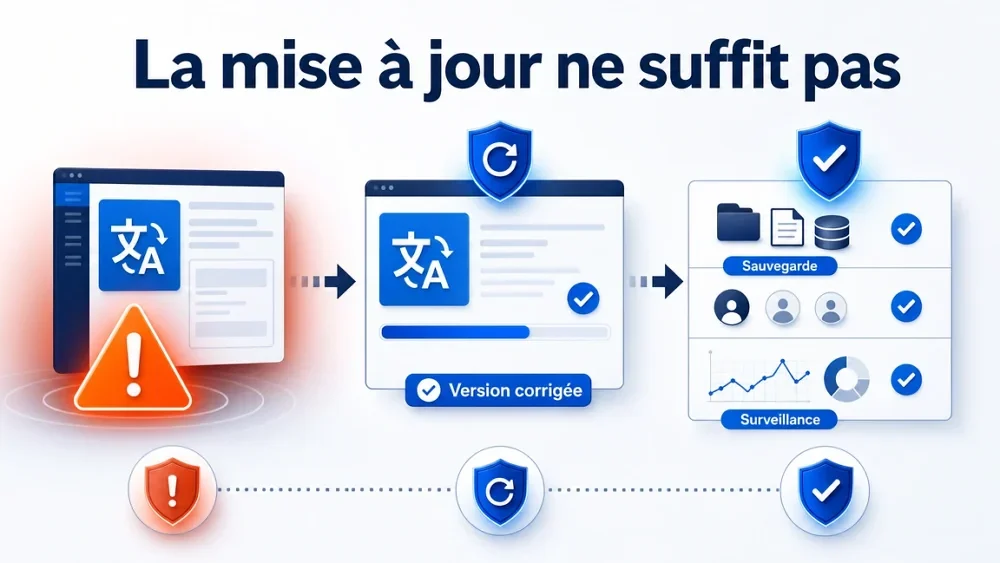
Alerte de faille WordPress : la mise à jour ne suffit pas Maintenance et vérification
Une alerte récente concernant TranslatePress rappelle une règle importante : corriger une extension ne suffit pas à prouver qu’un site est de nouveau sûr. Il faut vérifier la version réellement installée, sauvegarder avant intervention, contrôler les comptes sensibles et surveiller les signes d’exploitation.
Le 25 août 2026, Wordfence a publié une analyse d’une vulnérabilité de prise de contrôle de compte dans TranslatePress, une extension utilisée par plus de 400 000 sites. Selon cette analyse, un attaquant non authentifié pouvait obtenir un lien de réinitialisation du mot de passe d’un administrateur lorsque certaines conditions liées à la langue du profil étaient réunies. L’éditeur a publié un correctif le 13 août 2026 et Wordfence indiquait la version 3.3.2 comme version corrigée au moment de son article.
Cette alerte ne permet pas de conclure que tous les sites utilisant TranslatePress ont été compromis. Elle indique qu’une exposition existait pour certaines versions et configurations. La première décision consiste donc à comparer l’avis avec l’inventaire réel du site, plutôt qu’à appliquer une mise à jour sans contrôle.
Ce que l’alerte confirme réellement
Une alerte de sécurité doit être lue comme un avis technique. Elle précise normalement le composant concerné, les versions vulnérables, le type d’impact, les conditions d’exploitation et la version corrigée. Dans le cas de TranslatePress, Wordfence décrit une prise de contrôle de compte potentiellement complète, tandis qu’un autre avis publié dans la GitHub Advisory Database documente une vulnérabilité XSS réfléchie dans des versions antérieures. Ces deux informations ne doivent pas être mélangées.
Il faut également distinguer plusieurs situations : vulnérabilité publiée, correctif disponible, exploitation observée et compromission confirmée. Une alerte sérieuse justifie une action rapide, mais elle ne remplace pas l’analyse du site. Pour un parc de plusieurs dizaines de sites, cette distinction évite de traiter toutes les installations de la même façon.
Vérifier la version installée avant de conclure
Le numéro affiché dans l’administration n’est qu’un point de départ. Il faut confirmer le slug de l’extension, la version active, l’état de la licence si une édition premium est utilisée et la compatibilité avec le thème, WooCommerce et les autres extensions. Après la mise à jour, contrôlez à nouveau la version et vérifiez que le site répond normalement sur les parcours importants.
Une mise à jour réussie prouve seulement que les fichiers ont changé. Elle ne prouve pas qu’aucun compte n’a été ajouté, qu’aucun mot de passe n’a été réinitialisé, qu’aucun fichier n’a été altéré ou qu’aucune activité suspecte n’a précédé le correctif.
Contrôler les comptes, les traces et les fonctions sensibles
Après la mise à jour, vérifiez les comptes administrateurs, les applications connectées, les clés d’application et les modifications récentes. Consultez les journaux disponibles côté WordPress, hébergement, pare-feu ou plateforme de maintenance. Sur une boutique WooCommerce, testez également la connexion client, le panier, le paiement, les e-mails de commande et les éventuels flux externes. Si un indice de compromission apparaît, il faut isoler le problème, préserver les éléments utiles et envisager une désinfection plutôt que de simplement réinstaller l’extension.
Réduire le délai entre l’alerte et l’action
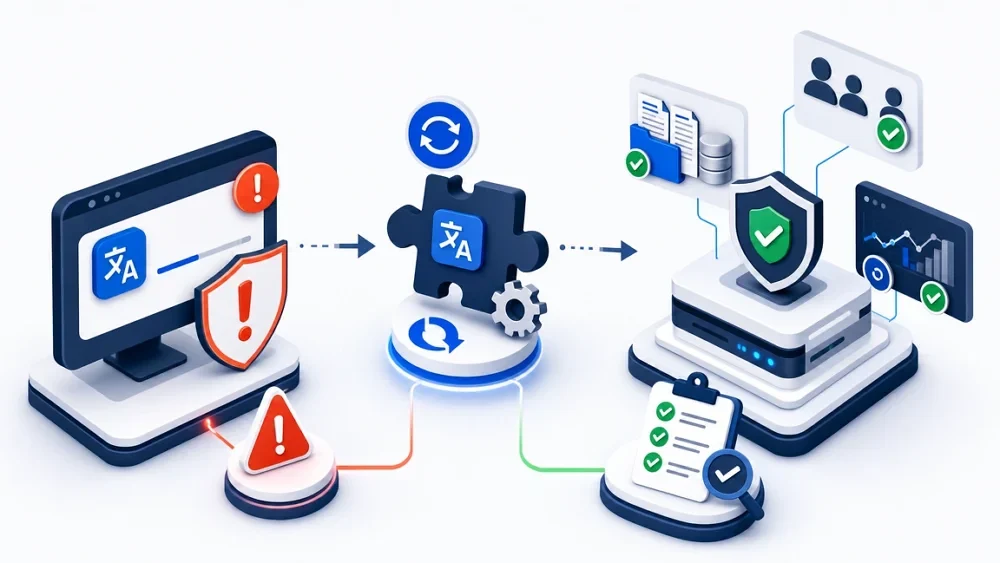
Sur plus de 35 sites maintenus et sécurisés, l’enjeu principal n’est pas de promettre une invulnérabilité. Il consiste à réduire le délai de réaction, à connaître les versions réellement installées, à conserver des sauvegardes restaurables et à disposer d’une procédure claire en cas d’alerte. WordPress recommande de maintenir le cœur, les extensions et les thèmes à jour, mais aussi de préparer des sauvegardes complètes couvrant les fichiers et la base de données.
Une maintenance de sécurité utile doit prévoir un inventaire, une veille, une sauvegarde avant changement, une vérification après mise à jour et une procédure d’escalade lorsqu’un signe d’intrusion apparaît. Les mises à jour automatiques peuvent réduire l’exposition, mais elles ne remplacent pas les tests, la supervision ni la capacité de restauration.
Poursuivez votre lecture
Trois articles pour aller plus loin.
Besoin d’un avis clair sur votre site ?
Premier échange clair · Priorités concrètes
Je peux vous aider à comprendre la situation, identifier les points importants et définir une intervention adaptée.
Premier échange gratuit · Sans engagement · Réponse rapide